Blueprint IT beveiligt uw netwerk met een doordachte firewall, VLAN-segmentatie en veilige VPN-toegang.
Home / Diensten / Netwerkbeveiliging
Een solide basis voor uw netwerkbeveiliging
Een veilig netwerk begint met een heldere structuur: een firewall die verkeer controleert, VLAN’s die systemen logisch scheiden en een gastnetwerk dat volledig geïsoleerd is van bedrijfskritische systemen. Blueprint IT richt netwerkbeveiliging in volgens Zero Trust-principes, met IDS/IPS voor detectie en VPN voor veilige toegang op afstand.
Segmentatie — systemen en gebruikers logisch gescheiden via VLAN's
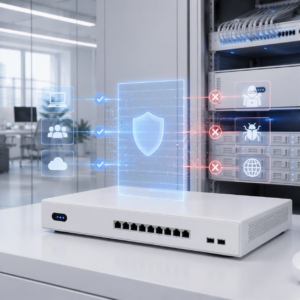
Controle — firewallregels die verkeer gericht toelaten of blokkeren
Detectie — IDS/IPS signaleert verdacht verkeer
Veilige toegang — VPN voor beheer en werken op afstand
Grip op uw beveiligingsstructuur
De basis van netwerkbeveiliging is een firewall met duidelijke regels: welk verkeer is toegestaan, en welk verkeer wordt geblokkeerd. Dit voorkomt ongewenste toegang van buitenaf.
Met VLAN-segmentatie worden bedrijfsnetwerk, gastnetwerk en systemen zoals camera’s logisch van elkaar gescheiden, zodat een probleem in één segment zich niet verspreidt naar de rest van het netwerk.
Voor toegang op afstand richten we een veilige VPN-verbinding in, en met IDS/IPS-monitoring houden we zicht op afwijkend of verdacht verkeer binnen het netwerk.
Firewallregels en toegangscontrole
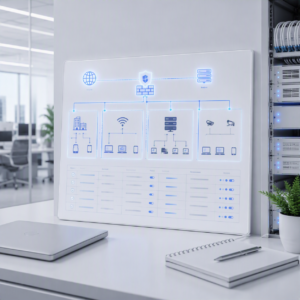
VLAN-segmentatie en gastnetwerk-isolatie
VPN voor veilige toegang op afstand
IDS/IPS-detectie van verdacht verkeer
Onze expertise
Firewall
Inrichting van firewallregels die verkeer gericht toelaten of blokkeren, als eerste verdedigingslinie van uw netwerk.
VLAN
Logische segmentatie van uw netwerk in VLAN's, zodat systemen en gebruikers van elkaar gescheiden blijven.
VPN
Veilige VPN-verbindingen voor beheer op afstand en toegang tot interne systemen vanaf externe locaties.
Threat management
IDS/IPS-detectie van verdacht verkeer, zodat dreigingen vroegtijdig worden gesignaleerd.
Monitoring
Continu inzicht in netwerkverkeer en beveiligingsgebeurtenissen via overzichtelijke dashboards.
Documentatie
Een overzichtelijk vastgelegd beveiligingsontwerp, inclusief firewallregels en segmentatie, voor eenvoudig beheer.
Waarom Blueprint IT
Blueprint IT staat voor rust en duidelijkheid: netwerkbeveiliging die begrijpelijk is opgezet en gebaseerd op een solide technische basis, zonder onnodige complexiteit.
Betrouwbaar
Veilig
Schaalbaar
Beheersbaar
MKB
Een veilig en beheersbaar netwerk met firewall en segmentatie, passend bij de schaal en het budget van het MKB.
Kantoren
Gescheiden netwerken voor medewerkers, gasten en systemen, met VPN voor veilige toegang op afstand.
Meerdere locaties
Uniforme beveiligingsstructuur tussen vestigingen, met centraal overzicht op firewallregels en verkeer.
Veelgestelde vragen over netwerkbeveiliging
Wat doet een firewall precies?
Een firewall controleert het netwerkverkeer tussen uw interne netwerk en internet, en laat op basis van vooraf ingestelde regels bepaald verkeer toe of blokkeert het. Zo wordt ongeautoriseerde toegang van buitenaf voorkomen.
Wat is VLAN-segmentatie en waarom heb ik dit nodig?
VLAN-segmentatie splitst een netwerk op in logisch gescheiden delen, bijvoorbeeld voor bedrijfsnetwerk, gastnetwerk en camera’s. Hierdoor blijft een probleem in één segment beperkt en heeft een gastnetwerk geen toegang tot bedrijfskritische systemen.
Wat betekent Zero Trust in de praktijk?
Zero Trust betekent dat geen enkel apparaat of gebruiker standaard wordt vertrouwd, ook niet binnen het eigen netwerk. Toegang wordt telkens gecontroleerd en beperkt tot wat noodzakelijk is, wat het risico bij een eventueel beveiligingsincident beperkt.